
Nouvelles
3867 victimes identifiées dans 13 opérations coordonnées par Interpol
La première opération de cybercriminalité de Singapour au Moyen-Orient et en Afrique du Nord a conduit à l'arrestation de 201 personnes et 382 suspects ont été confirmés.
Treize pays du Moyen-Orient et d'Afrique du Nord ont participé à l'opération Ramz (d'octobre 2025 au 28 février 2026), qui visait à enquêter sur les infrastructures malveillantes et à les détruire, à identifier et à arrêter les suspects et à prévenir de futures pertes.
L'action vise à éliminer les menaces de phishing et de malware tout en luttant contre les escroqueries en ligne qui ont causé de graves pertes dans la région.
En plus des arrestations, 3867 victimes ont été identifiées et 53 serveurs ont été saisis.
L'opération Ramz a marqué une étape importante dans la première opération de réseau à grande échelle coordonnée par Interpol au Moyen-Orient et en Afrique du Nord. Au cours de ce processus, près de 8 000 données et renseignements critiques ont été distribués aux pays participants pour lancer et soutenir l'enquête.
Neil Jayton, directeur de la cybercriminalité d'Interpol, a déclaré:
«Dans un monde où les cybercriminels utilisent sans discernement l'environnement numérique et sans frontières, l' «opération Ramz» démontre l'efficacité de la collaboration mondiale. INTERPOL est déterminé à travailler avec ses États membres et ses partenaires du secteur privé pour lutter contre les infrastructures malveillantes, combattre les groupes criminels et traduire les auteurs en justice.»
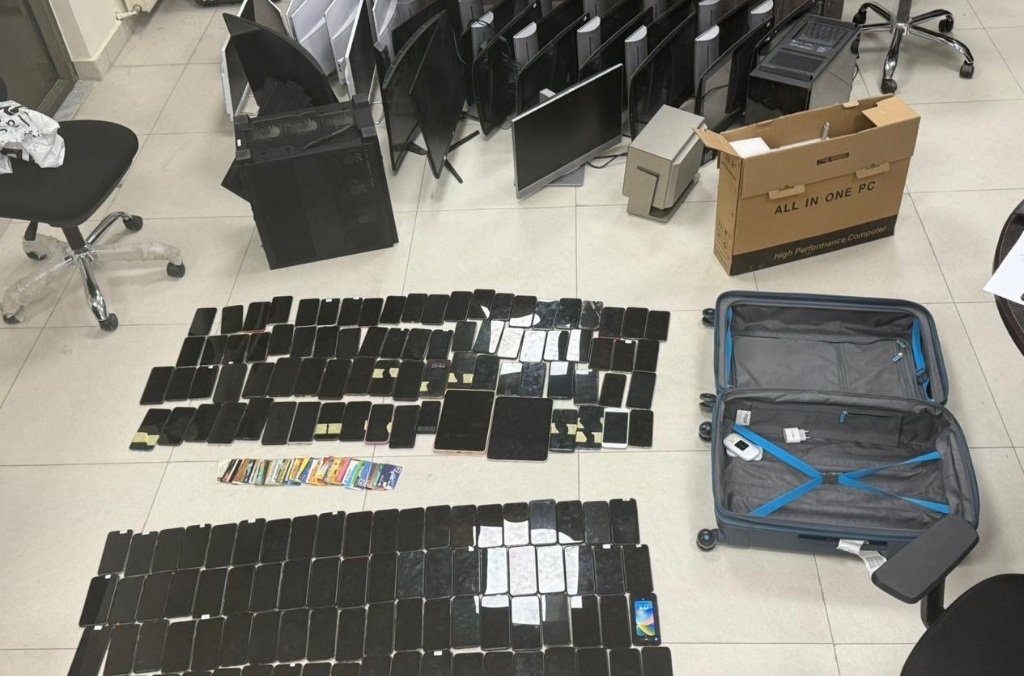
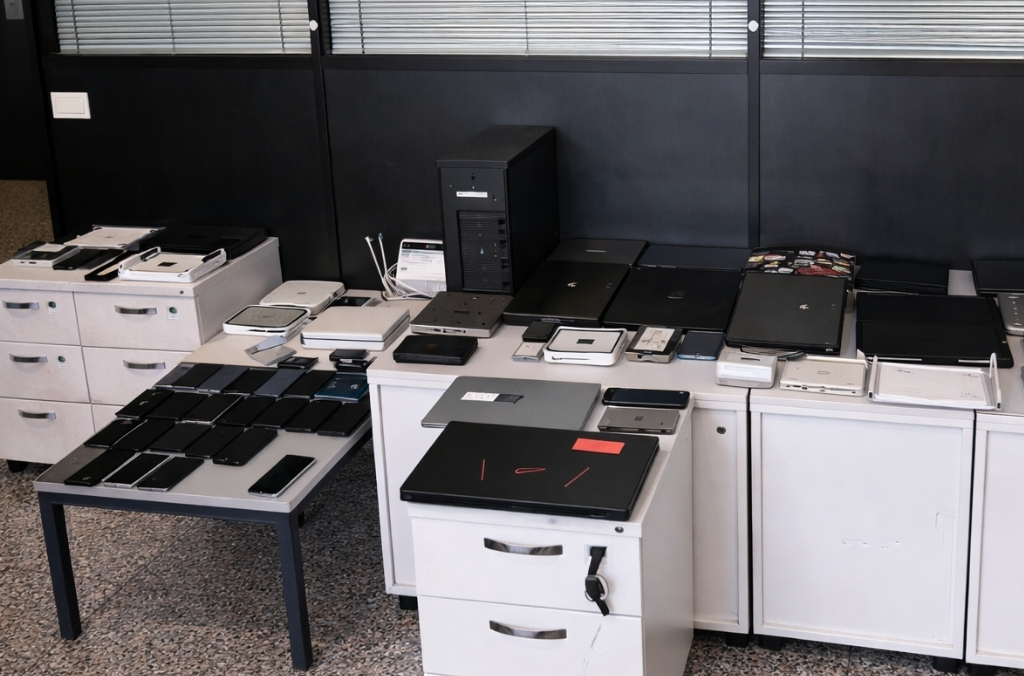
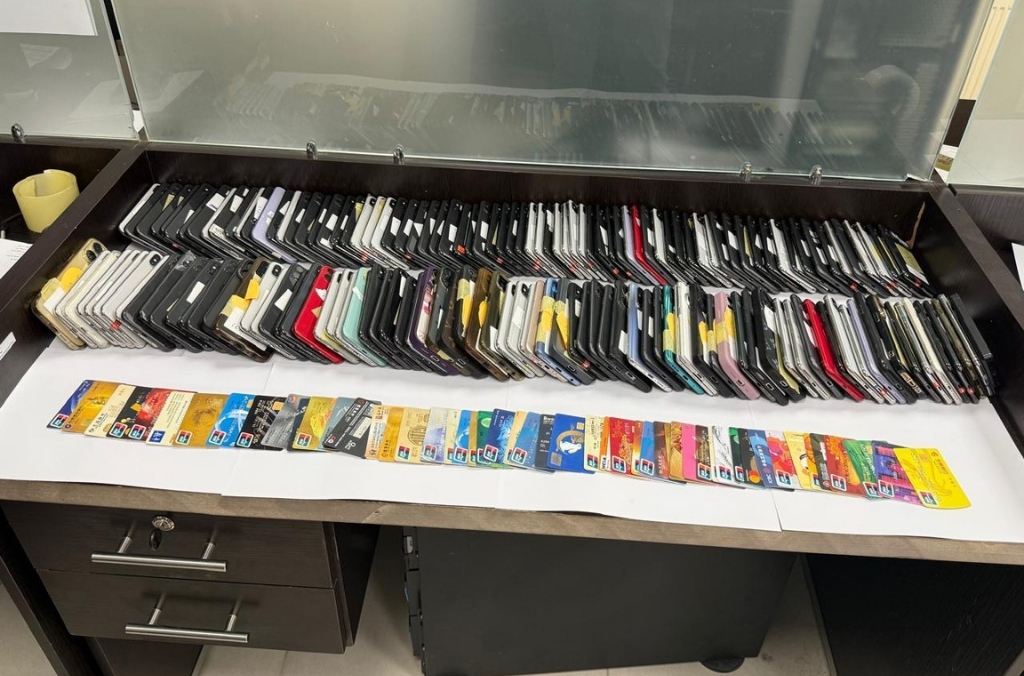
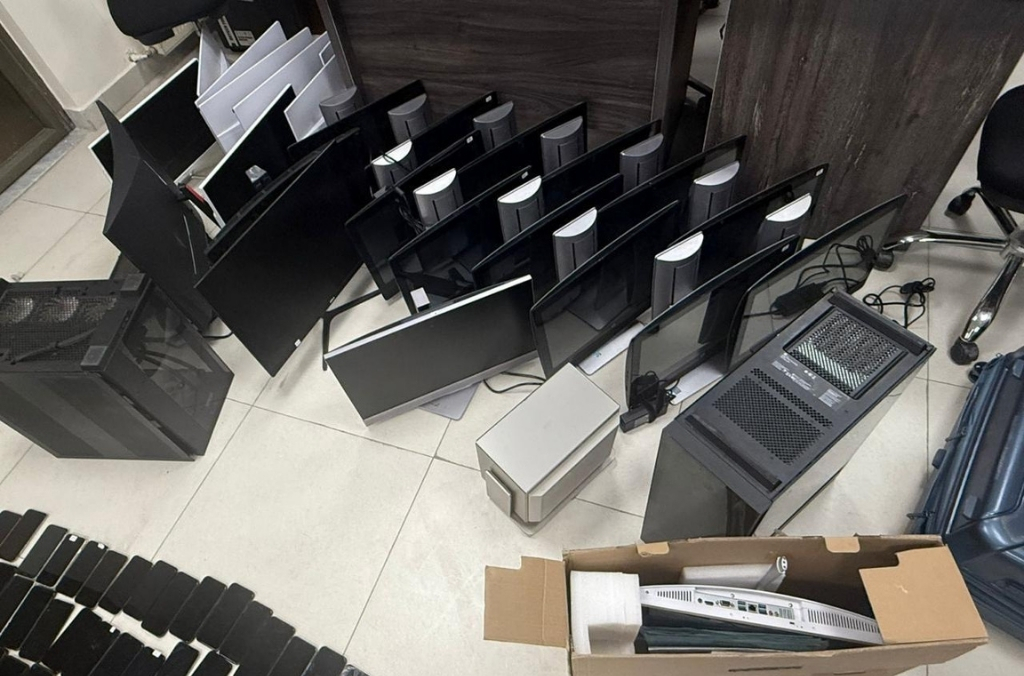
Faits saillants opérationnels
-Au Qatar, les renseignements obtenus grâce à l'opération Ramz ont confirmé le matériel piraté. Les enquêteurs ont déterminé que les propriétaires sans méfiance eux-mêmes sont également victimes de cyberattaques et ne savent pas que leurs appareils sont utilisés pour propager des menaces malveillantes. Le système affecté a été immédiatement bloqué et le propriétaire de l'appareil a été invité à prendre les précautions nécessaires.
-La police jordanienne a verrouillé l'emplacement d'un ordinateur utilisé pour la fraude financière. Les victimes ont été persuadées d'investir via une plateforme de trading apparemment légitime, mais la plate-forme a été fermée après le dépôt des fonds. Le raid a trouvé 15 personnes qui avaient commis des fraudes, mais les enquêteurs ont déterminé qu'elles étaient victimes de la traite des êtres humains et qu'elles avaient été embauchées en Asie par de fausses promesses. À leur arrivée en Jordanie, leurs passeports ont été confisqués et ils ont été contraints ou contraints de participer au programme. Deux personnes soupçonnées d'avoir planifié l'opération ont été arrêtées.
-Les enquêteurs omanais ont trouvé un serveur contenant des informations sensibles dans une résidence privée. Bien que les propriétaires de serveurs aient un accès légitime, le serveur présente plusieurs vulnérabilités de sécurité critiques, notamment une infection par des logiciels malveillants. Prenez des mesures pour désactiver le serveur afin d'éviter d'autres dommages.
-En Algérie, un site Web proposant des services de phishing a été identifié et démantelé dans le cadre de l'opération Ramz. Après avoir trouvé le serveur suspect, les autorités ont réussi à saisir un serveur, un ordinateur, un téléphone portable et un disque dur stockant des logiciels et des scripts de phishing. Un suspect a été arrêté.
-Les autorités marocaines ont saisi des ordinateurs, des smartphones et des disques durs externes contenant des données bancaires et des logiciels utilisés pour le phishing. Trois personnes sont donc en cours de procédure judiciaire et les autres sont toujours sous enquête.
Au cours de l'opération Ramz, Interpol a travaillé en étroite collaboration avec ses groupes partenaires, Kaspersky, Shadow Server Foundation, Team Cymru et TrendAI pour suivre les activités illégales du réseau et identifier les serveurs malveillants.
Nouvelles recommandées
Contactez-nous
- Téléphone: 0017194050155
- Fax: 0017194050155
- Boîte aux lettres: gelcc1@outlook.com
- Téléphone portable: 0017194050155
- Salle 500, 1234 International Avenue, Washington, D.C. 20001, États-Unis