
Noticias
OpenClaw se hizo popular rápidamente y expuso una serie de peligros ocultos que deben resolverse.
En los últimos tiempos, una inteligencia artificial de código abierto llamada OpenClaw se ha vuelto rápidamente popular en el círculo tecnológico mundial. Esta inteligencia artificial puede realizar tareas de forma autónoma en escenarios reales y actuar en nombre de los usuarios, lo que marca el salto acelerado de la inteligencia artificial de "asistente de diálogo" a "asistente de acción". Sin embargo, con la rápida popularización de la tecnología, también se han concentrado múltiples peligros para la seguridad. Incluyendo China, Estados Unidos, la Unión Europea, el Reino Unido, Japón, Corea del Sur y otros reguladores multinacionales, expertos en seguridad cibernética y organizaciones internacionales han emitido sucesivamente advertencias para iniciar la gobernanza y los riesgos de seguridad de IA orientados a la acción. Acciones de prevención y control.
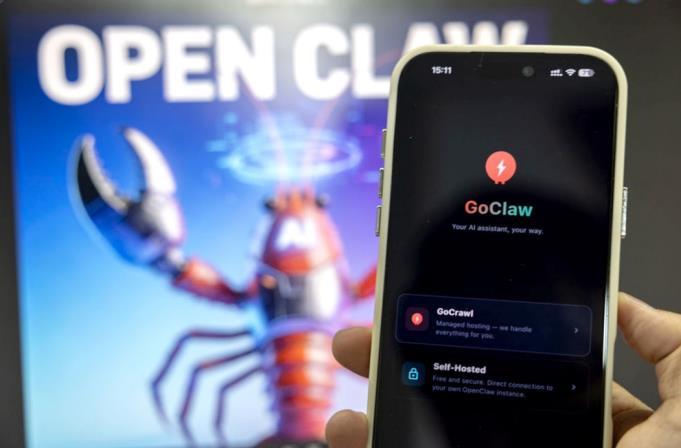
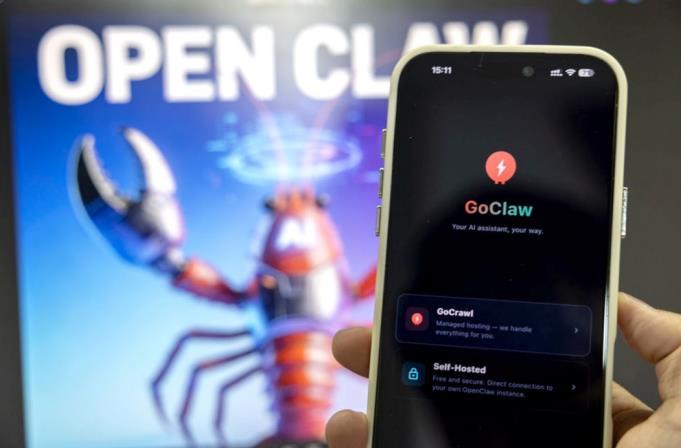
La imagen muestra la página del teléfono móvil OpenClaw del cuerpo inteligente de IA de código abierto. Agencia de Noticias Xinhua (Foto de Ivan)
La exposición concentrada al riesgo desencadena una alerta de seguridad global
"Como representante típico en el campo de la inteligencia artificial de código abierto, OpenClaw ha atraído rápidamente una amplia atención y aplicaciones en un corto período de tiempo con su poderosa interacción de lenguaje natural y capacidades de ejecución de tareas. Sin embargo, su apertura y sus características de alta autoridad también lo han convertido en un foco que no se puede ignorar en el campo de la seguridad de la red, exponiendo una serie de riesgos de seguridad que deben resolverse con urgencia." Como experto y académico en el campo de la inteligencia artificial en China, Xiong Minghui, un distinguido profesor de la Facultad de Derecho Guanghua de la Universidad de Zhejiang, ha estado prestando atención a OpenClaw.
En una entrevista con un reportero de "Rule of Law Daily", comparó vívidamente el paquete de habilidades de terceros de OpenClaw o la biblioteca de dependencia con el "caballo de Troya" del atacante. "Los actores maliciosos pueden infiltrarse manipulando paquetes de software, implantando puertas traseras o utilizando vulnerabilidades conocidas. Una vez que se infiltran con éxito en la intranet de la empresa, pueden robar datos comerciales centrales, derechos de propiedad intelectual e incluso obtener el control del sistema interno, lo que constituye un problema para la seguridad de los datos corporativos. Amenazas sistemáticas".
"Los riesgos de seguridad a nivel de equipo y sistema son igualmente graves". Xiong Minghui explicó que para completar tareas complejas, OpenClaw a menudo requiere mayores permisos del sistema durante el desarrollo y la ejecución. Si hay una omisión en la configuración o el software en sí tiene una vulnerabilidad sin parches, la información confidencial del host (como la clave, la configuración) puede filtrarse. Los atacantes pueden secuestrar dispositivos, incorporarlos a botnets o utilizarlos para lanzar más ataques internos, amenazando seriamente la estabilidad y seguridad de la infraestructura corporativa. Además, cuando OpenClaw actúa como asistente personal, cuando maneja una gran cantidad de información personal confidencial, como libretas de direcciones, horarios y registros de chat, los eslabones débiles de la protección de seguridad pueden hacer que estos datos sean robados y abusados. "Lo que es más peligroso es que en el escenario de la función de transacción financiera integrada, una vez que se rompe el cuerpo inteligente, el atacante puede inducirlo a realizar transferencias incorrectas, consultas ultra vires y otras operaciones, causando directamente la pérdida de propiedad del usuario y sacudiendo la piedra angular de la confianza de la economía digital".
Por esta razón, Xiong Minghui considera a OpenClaw como un arma de doble filo. Si bien trae una revolución en la eficiencia, también presenta desafíos de seguridad multidimensionales.
El 8 de marzo, la Plataforma de Intercambio de Información de Vulnerabilidades y amenazas de seguridad cibernética (NVDB) del Ministerio de Industria y Tecnología de la Información de China emitió un recordatorio de alerta temprana. El monitoreo encontró que algunos ejemplos de cuerpos inteligentes de IA de código abierto de OpenClaw tienen altos riesgos de seguridad bajo una configuración predeterminada o incorrecta, y es muy fácil. Produciendo problemas de seguridad como ataques cibernéticos y fugas de información.
La empresa estadounidense de ciberseguridad CrowdStrike señaló en un informe especial que el riesgo de seguridad de los agentes de inteligencia artificial móvil es mucho mayor que el de la IA de diálogo tradicional. Una vez secuestrada, puede completar directamente operaciones como la adquisición de equipos de usuario, el robo de información confidencial y la manipulación de datos centrales, lo que daña la cobertura. Privacidad personal, secretos comerciales corporativos e información de instituciones públicas. Muchas grandes empresas e instituciones financieras en Japón y Corea del Sur emitieron avisos de emergencia para prohibir por completo la instalación de OpenClaw en equipos de oficina para evitar la fuga de datos comerciales principales. La Oficina del Comisionado de Información del Reino Unido también emitió una advertencia de riesgo para recordar a las agencias de servicio público que utilicen las herramientas de IA móviles con precaución para evitar el robo ilegal de información privada de los ciudadanos.
Colaboración multipartita para construir una red de protección de seguridad tridimensional
Frente a los riesgos de seguridad sistémicos que conlleva OpenClaw, muchos gobiernos, empresas de tecnología y agencias de seguridad han establecido o están construyendo sistemas de protección de seguridad de emergencia.
La Comisión Federal de Comunicaciones de EE. UU. Y la Comisión Federal de Comercio emitieron conjuntamente especificaciones regulatorias provisionales, que requieren que las IA móviles como OpenClaw implementen estrictamente los tres requisitos básicos de minimizar la autoridad, la trazabilidad de las operaciones y la revisión manual de comportamientos de alto riesgo. La UE incluyó oficialmente OpenClaw en la supervisión de IA de alto riesgo y fortaleció los requisitos de cumplimiento de datos y protección de la privacidad. Corea del Sur, Canadá, Australia y otros países hicieron un seguimiento rápido y emitieron pautas de uso específicas y especificaciones de seguridad. Los departamentos de ciberseguridad e información, industria e información de China han mejorado simultáneamente las pautas de evaluación de seguridad de IA de código abierto, han fortalecido la supervisión de seguridad de la cadena de suministro y han compaccionado las responsabilidades de seguridad duales de desarrolladores y usuarios.
"En la ola de aplicaciones de inteligencia artificial, para adherirse a la línea de fondo segura, controlable y creíble, es necesario construir un sistema de protección de varios niveles". Xiong Minghui resumió este sistema de protección como una línea de defensa de "cuatro dimensiones". La primera línea de defensa se centra en la configuración de seguridad y la gestión de permisos. Implementar el principio de "permisos mínimos" para garantizar que los agentes de IA solo puedan acceder a los conjuntos de datos mínimos y los permisos operativos necesarios para completar la tarea. La segunda línea de defensa está dedicada a la seguridad de la cadena de suministro. El ecosistema de IA es abierto, y la introducción de paquetes de habilidades de terceros y complementos ha ampliado la superficie de ataque potencial. Es necesario establecer un mecanismo de auditoría estricto para llevar a cabo una revisión de seguridad integral de los componentes introducidos para garantizar que la fuente sea confiable y el código sea transparente. La tercera línea de defensa se basa en la supervisión y el cumplimiento. La industria necesita estándares de seguridad y códigos de conducta claros y unificados para proporcionar pautas claras para desarrolladores y usuarios. En áreas clave como las finanzas y la energía, las empresas deben establecer un marco de cumplimiento interno estricto para garantizar que las aplicaciones de IA cumplan con las leyes y regulaciones pertinentes sobre seguridad de datos y protección de la privacidad, e integrar los requisitos de cumplimiento en todo el proceso de las operaciones comerciales. La cuarta línea de defensa integra tecnología de vanguardia y factores humanos. A través de la capacitación continua en seguridad y la notificación clara de riesgos, se mejora la conciencia de seguridad y las capacidades operativas de los participantes, y la cultura de seguridad puede penetrar en todos los aspectos del ciclo de vida de la IA.
"La gobernanza de la seguridad de la inteligencia artificial requiere una perspectiva global. Los países deben fortalecer la cooperación, formular conjuntamente estándares de seguridad internacionales y marcos regulatorios, establecer mecanismos de intercambio de inteligencia sobre amenazas y trabajar juntos para hacer frente a los riesgos cibernéticos. Solo construyendo un sistema de defensa en profundidad cinco en uno de "protección técnica, especificaciones de gestión, restricciones de cumplimiento, educación de usuarios y colaboración global" puede mantener la línea de fondo de seguridad del desarrollo mientras disfruta de los dividendos de la innovación de IA." Dijo Xiong Minghui.
Consolidar el consenso internacional y construir un sistema de seguridad a largo plazo
La popularidad global de OpenClaw marca la entrada oficial de la inteligencia artificial en la era de la acción. El potencial de desarrollo tecnológico es enorme, pero la línea de fondo de seguridad no se puede romper. Solo mediante la construcción de un sistema de gobernanza a largo plazo podemos mantener verdaderamente la línea de fondo de un desarrollo seguro, controlable y creíble. En la actualidad, muchos gobiernos, organizaciones internacionales y círculos científicos y tecnológicos han emitido una voz clara para delinear un camino para el desarrollo de la seguridad de la IA móvil.
La UNESCO publicó el "Informe internacional de seguridad de inteligencia artificial 2026" para establecer una línea de base de seguridad de IA para operaciones transfronterizas y promover el reconocimiento mutuo de la supervisión y la coordinación de estándares. La Organización Internacional de Normalización y la Comisión Electrotécnica Internacional promovieron conjuntamente el estándar especial ISO/IEC27090, que se lanzará oficialmente este año, convirtiéndose en la primera guía autorizada del mundo centrada en la prevención y el control de la seguridad de la red de los sistemas de inteligencia artificial. La Unión Europea declaró que continuará mejorando las reglas de apoyo de la Ley de IA y fortalecerá la supervisión del ciclo de vida completo de la IA móvil; Estados Unidos propone establecer un sistema de certificación de seguridad de IA móvil, y los productos que no hayan pasado la certificación no se venderán al público; China está acelerando la implementación de estándares de seguridad de la cadena de suministro de código abierto, Aclarar las responsabilidades tripartitas de los desarrolladores, plataformas y usuarios, con el establecimiento de un mecanismo de rendición de cuentas penetrante, la supervisión institucional global se está moviendo gradualmente hacia la unificación y la estandarización.
En términos de cooperación internacional, las Naciones Unidas han emitido declaraciones conjuntas en muchas ocasiones, pidiendo a los países que fortalezcan la colaboración en seguridad de la IA orientada a la acción y combatan conjuntamente el ciberdelito, el robo de datos y el espionaje a través de la IA. El G7 ha establecido un mecanismo de comunicación de seguridad normalizado con los países BRICS, ha llevado a cabo simulacros de emergencia conjuntos transfronterizos y ha mejorado las capacidades de coprocesamiento. China participa activamente en la formulación de reglas de gobernanza de la IA global, promueve la formación de un sistema de gobernanza multilateral y transparente y contribuye con las soluciones chinas y la sabiduría china al desarrollo de la seguridad de la IA orientada a la acción global. Expertos de muchos países de todo el mundo han pedido conjuntamente que la IA orientada a la acción se adhiera a la línea de fondo de la ética y delinee una lista de riesgos inaceptables para garantizar que los seres humanos siempre tengan el control final y que el desarrollo tecnológico siempre sirva a los intereses comunes de la humanidad.
Desde la popularidad de la tecnología hasta la alerta temprana de riesgos, desde la respuesta de emergencia hasta la gobernanza a largo plazo, la atención global que despierta OpenClaw interpreta profundamente las oportunidades y desafíos de la inteligencia artificial en la era de la acción. La comunidad internacional ha demostrado unánimemente que la seguridad es el requisito previo y la piedra angular del desarrollo innovador de la inteligencia artificial. Solo cuando todos los países trabajen juntos, coordinen el gobierno y las empresas, participen todas las personas, observen estrictamente la línea de fondo de la seguridad, mejoren el sistema de gobernanza y construyan un consenso internacional, podremos construir verdaderamente una línea de defensa de seguridad de IA orientada a la acción.
Noticias recomendadas
Contáctenos
- Teléfono: 0017194050155
- Fax: 0017194050155
- Correo electrónico: gelcc1@outlook.com
- Móvil: 0017194050155
- Sala 500, 1234 International Avenue, Washington, D.C. 20001, Estados Unidos
Derechos de autor©2025 Todos los derechos reservados