
Новости
Быстрая популярность OpenClaw выявила ряд скрытых опасностей, которые необходимо срочно устранить.
В последнее время искусственный интеллект с открытым исходным кодом под названием OpenClaw быстро стал популярным во всем мире. Этот искусственный интеллект может автономно выполнять задачи в реальных сценариях и действовать от имени пользователей, отмечая ускоренный скачок искусственного интеллекта от « помощника диалога» к « помощнику действия». Тем не менее, с быстрым распространением технологий, также концентрируются многочисленные риски безопасности, в том числе Китай, США, ЕС, Великобритания, Япония, ЮжнаяКорея и другие многонациональные регулирующие органы, эксперты по кибербезопасности и международные организации последовательно издают предупреждения, чтобы начать оперативное управление безопасностью ИИ и действия по предотвращению и контролю рисков.
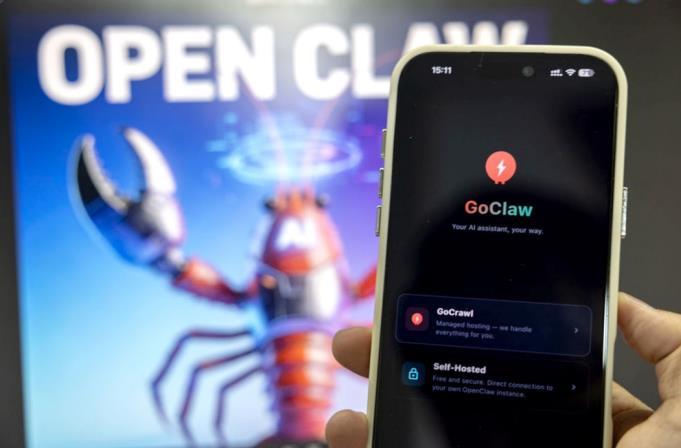
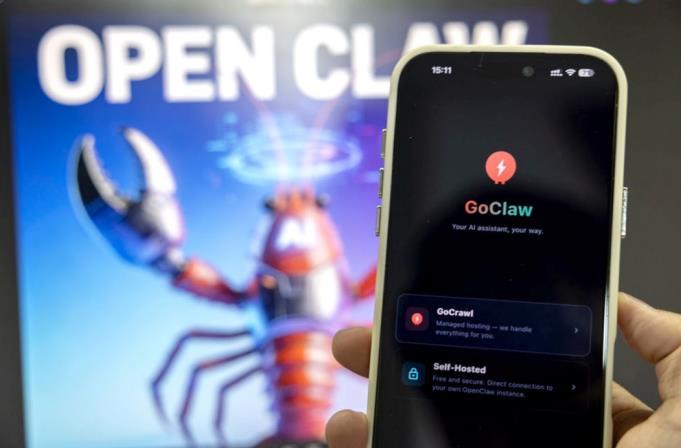
На рисунке показана страница мобильного телефона OpenClaw с открытым исходным кодом. Агентство Синьхуа (Фото Ивана)
Концентрация рисков вызывает глобальное предупреждение безопасности
« Являясь типичным представителем области искусственного интеллекта с открытым исходным кодом, OpenClaw быстро привлекает внимание и приложения за короткий промежуток времени благодаря мощным возможностям взаимодействия на естественном языке и выполнения заданий. Однако его открытость и высокая пропускная способность также делают его центром внимания в области кибербезопасности, раскрывая ряд рисков безопасности, которые необходимо срочно решить. Будучи экспертом в области искусственного интеллекта в Китае, Сюн Минхуэй, приглашенный профессор юридического факультета Гуанхуа Чжэцзянского университета, следит за OpenClaw.
В интервью газете Legal Journal он визуально сравнил сторонний набор навыков OpenClaw или библиотеку зависимости с « троянским конем» злоумышленника. « Вредоносные субъекты, которые проникают, изменяя пакеты программного обеспечения, имплантируя бэкдоры или используя известные уязвимости, могут украсть основные коммерческие данные, интеллектуальную собственность и даже получить контроль над внутренними системами, как только они успешно проникают в корпоративную внутреннюю сеть, создавая системную угрозу безопасности корпоративных данных».
« Угрозы безопасности на уровне устройств столь же серьезны, как и на системном уровне», - пояснил Сюн Минхуэй, добавив, что для выполнения сложных задач OpenClaw часто требует более высоких системных разрешений при разработке и эксплуатации. Если в конфигурации есть упущения или в самом программном обеспечении есть неисправленные уязвимости, это может привести к утечке чувствительной информации хоста (например, ключей, конфигураций). Таким образом, злоумышленники могут захватывать устройства, включать их в ботнеты или использовать для дальнейших внутренних атак, что создает серьезную угрозу стабильности и безопасности корпоративной инфраструктуры. Кроме того, когда OpenClaw, выступая в качестве личного помощника, обрабатывает огромное количество конфиденциальной личной информации, такой как адресные книги, графики и чаты, слабые места в защите могут привести к краже и злоупотреблению этими данными. « Еще более опасным является то, что в сценарии интеграции функций финансовых транзакций, как только интеллект будет взломан, злоумышленник может побудить его выполнять такие операции, как неправильные переводы, запросы ultra vires и т.д., что напрямую приводит к потере имущества пользователя и дестабилизирует краеугольный камень доверия в цифровой экономике».
Именно по этой причине Сюн рассматривает OpenClaw как обоюдоострый меч, который, наряду с революцией эффективности, создает многомерные проблемы безопасности.
8 марта Платформа обмена информацией об угрозах кибербезопасности и уязвимостях Министерства промышленности и информационных технологий Китая (NVDB) выпустила предупреждение о том, что мониторинг показал, что некоторые примеры интеллекта OpenClaw с открытым исходным кодом имеют высокий риск безопасности по умолчанию или при неправильной конфигурации и могут легко вызвать кибератаки, утечку информации и другие проблемы безопасности.
Американская компания по кибербезопасности CrowdStrike отметила в специальном докладе, что риски безопасности для мобильных ИИ - интеллектов намного выше, чем у традиционных диалоговых ИИ, и в случае захвата они могут непосредственно выполнять такие операции, как захват пользовательских устройств, кража конфиденциальной информации, фальсификация основных данных и т.д., что ставит под угрозу неприкосновенность частной жизни, коммерческую тайну предприятий и информацию государственных учреждений. Многие крупные компании и финансовые учреждения в Японии и Южной Корее в срочном порядке выпустили циркуляры, запрещающие установку OpenClaw на офисных устройствах, чтобы предотвратить утечку основных бизнес - данных. Управление Уполномоченного по вопросам информации Великобритании также выпустило предупреждение о рисках, напомнив государственным службам о необходимости осторожного использования мобильных инструментов ИИ для предотвращения незаконного кражи информации о конфиденциальности граждан.
Многостороннее сотрудничество в создании сети безопасности
Столкнувшись с системными рисками безопасности, связанными с OpenClaw, многонациональные правительства, технологические компании и агентства безопасности создали или создают системы защиты от чрезвычайных ситуаций.
Федеральная комиссия по связи и Федеральная торговая комиссия США совместно выпустили временные нормативные положения, требующие, чтобы мобильные ИИ, такие как OpenClaw, строго соблюдали три основных требования: минимизация полномочий, прослеживаемость операций и ручная проверка поведения высокого риска. ЕС официально включил OpenClaw в сферу регулирования высокорисковых ИИ, ужесточив требования к соблюдению данных и защите конфиденциальности. ЮжнаяКорея, Канада, Австралия и другие страны быстро последовали этому примеру и выпустили целевые инструкции по использованию и нормы безопасности. Китайская сеть писем, рабочая почта и другие отделы одновременно совершенствуют руководство по оценке безопасности ИИ с открытым исходным кодом, усиливают надзор за безопасностью цепочки поставок и уплотняют двойную ответственность разработчиков и пользователей за безопасность.
« В волне применения искусственного интеллекта, чтобы придерживаться безопасной, контролируемой и заслуживающей доверия нижней линии, необходимо построить многоуровневую систему защиты», - резюмировал Сюн Минхуэй эту систему защиты как « четырехмерную » линию обороны. Первая линия обороны фокусируется на конфигурации безопасности и управлении правами. Внедрение принципа « минимальных разрешений» гарантирует, что ИИ - интеллект имеет доступ только к минимальному набору данных и разрешениям на работу, необходимым для выполнения задачи. Вторая линия обороны посвящена безопасности цепочки поставок. Экология ИИ является открытой, а внедрение сторонних наборов навыков и плагинов расширяет потенциальные области атаки. Необходимо создать строгий механизм аудита, провести всесторонний обзор безопасности вводимых компонентов для обеспечения достоверности источника и прозрачности кода. Третья линия обороны зависит от регулирования и соблюдения. Промышленность должна иметь четкие и единообразные стандарты безопасности и кодексы поведения, которые дают четкие указания разработчикам и пользователям. В ключевых областях, таких как финансы и энергетика, компании должны создать строгую внутреннюю нормативно - правовую базу для обеспечения того, чтобы приложения ИИ соответствовали законам и правилам, касающимся безопасности данных и защиты конфиденциальности, и интегрировали требования к соблюдению во все процессы работы предприятия. Четвертая линия обороны объединяет передовые технологии с человеческими факторами. Благодаря непрерывному обучению безопасности и четкому информированию о рисках, участники повышают осведомленность о безопасности и работоспособность, позволяя культуре безопасности проникать во все аспекты жизненного цикла ИИ.
« Управление безопасностью искусственного интеллекта должно иметь глобальную перспективу. Все страны должны укреплять сотрудничество, совместно разрабатывать международные стандарты безопасности и нормативно - правовую базу, создавать механизмы обмена информацией об угрозах, совместно бороться с киберрисками. Построить систему глубокой обороны, состоящую из пяти элементов: « Технологическая защита, нормы управления, соблюдение правил и ограничений, обучение пользователей, глобальное сотрудничество», чтобы, пользуясь дивидендами инноваций ИИ, сохранить нижнюю линию безопасности развития. « Сюн Минхуэй говорит.
Достижение международного консенсуса в отношении долгосрочной системы безопасности
Глобальная популярность OpenClaw знаменует собой официальное вступление искусственного интеллекта в эпоху действий с огромным потенциалом развития технологий, но нижняя линия безопасности не может быть нарушена. Построить долгосрочную систему управления, чтобы действительно сохранить безопасную, контролируемую и заслуживающую доверия нижнюю линию развития. В настоящее время многонациональные правительства, международные организации и научно - техническое сообщество выступили с четким голосом и наметили путь для безопасного развития оперативного ИИ.
ЮНЕСКО опубликовала « Международный доклад по безопасности искусственного интеллекта 2026», устанавливающий базовые уровни безопасности для трансграничных мобильных ИИ и способствующий взаимному признанию и стандартизации. Международная организация по стандартизации и Международная электротехническая комиссия совместно продвигают специальный стандарт ISO / IEC27090, который будет официально выпущен в течение года и станет первым в мире авторитетным руководством по кибербезопасности систем ИИ. ЕС заявил, что будет продолжать совершенствовать правила, поддерживающие Закон об ИИ, и усиливать надзор за всем жизненным циклом мобильного ИИ; СоединенныеШтаты предлагают создать систему сертификации безопасности AI для мобильных устройств, а несертифицированные продукты не должны продаваться общественности; Китай ускорил продвижение стандартов безопасности цепочки поставок с открытым исходным кодом, уточнил трехстороннюю ответственность разработчиков, платформ и пользователей, создал механизм проникающей подотчетности, надзор за глобальной системой постепенно продвигается к унификации и стандартизации.
Что касается международного сотрудничества, то Организация Объединенных Наций неоднократно публиковала совместные заявления, призывающие все страны укреплять сотрудничество в области безопасности оперативного ИИ и совместно бороться с киберпреступностью, кражей данных и шпионажем с использованием ИИ. G7 и страны БРИКС создали нормализованный механизм связи по вопросам безопасности, провели совместные трансграничные учения по реагированию на чрезвычайные ситуации и расширили возможности совместного реагирования. Китай активно участвует в разработке глобальных правил управления ИИ, содействует формированию многосторонней и прозрачной системы управления, вносит вклад в глобальное развитие оперативной безопасности ИИ в рамках китайской программы и китайской мудрости. Многонациональные эксперты по всему миру призывают к тому, чтобы AI, ориентированный на действия, придерживался этических границ, определял список неприемлемых рисков, обеспечивал, чтобы человечество всегда находилось под окончательным контролем и чтобы технологическое развитие всегда служило общим интересам человечества.
От технического взрыва до раннего предупреждения о рисках, от реагирования на чрезвычайные ситуации до долгосрочного управления, глобальное внимание, вызванное OpenClaw, глубоко объясняет возможности и проблемы искусственного интеллекта в эпоху действий. Международное сообщество единодушно продемонстрировало, что безопасность является предпосылкой и краеугольным камнем инновационного развития искусственного интеллекта. Только если все страны будут работать сообща, координировать действия правительств и предприятий, участвовать во всем мире, строго соблюдать нижнюю линию безопасности, совершенствовать систему управления и объединять международный консенсус, мы сможем действительно построить линию обороны безопасности ИИ оперативного типа.
Рекомендуемые новости
Свяжитесь с нами
- Тел.: 0017194050155
- Факс: 0017194050155
- 邮箱: gelcc1@outlook.com
- Мобильный телефон: 0017194050155
- Адрес: Room 500, 1234 International Avenue, Washington, D.C. 20001, USA
Авторское право ©2025 Все права защищены