
La popularité rapide d'OpenClaw a révélé une série de dangers cachés qui doivent être résolus de toute urgence. De nombreux pays lancent des actions de gouvernance de sécurité et de prévention et de contrôle des risques
Depuis quelque temps, une intelligence artificielle open source baptisée OpenClaw connaît un succès fulgurant dans la communauté technologique mondiale. Ce corps d'intelligence artificielle peut effectuer des tâches de manière autonome dans des scénarios réels et agir au nom des utilisateurs, marquant le saut accéléré de l'intelligence artificielle d'un «assistant de dialogue» à un «assistant d'action». Cependant, avec la vulgarisation rapide de la technologie, de multiples risques pour la sécurité sont également apparus. Les agences de réglementation des États-Unis, de l'Union européenne, du Royaume-Uni, du Japon, de la Corée du Sud et d'autres pays, des experts en cybersécurité et des organizations internationales ont successivement émis des avertissements pour lancer la gouvernance de la sécurité de l'IA mobile et les risques.
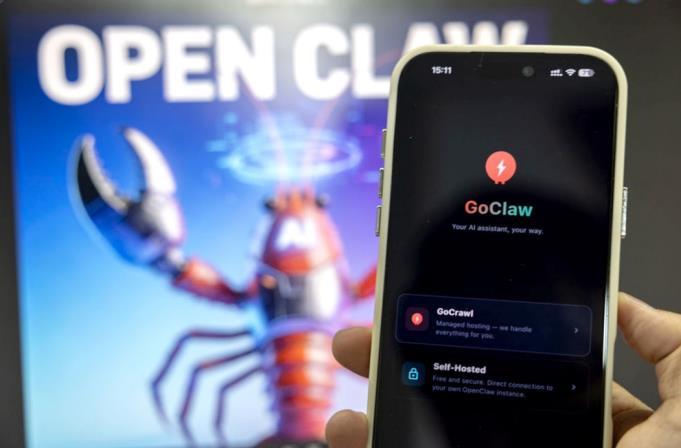
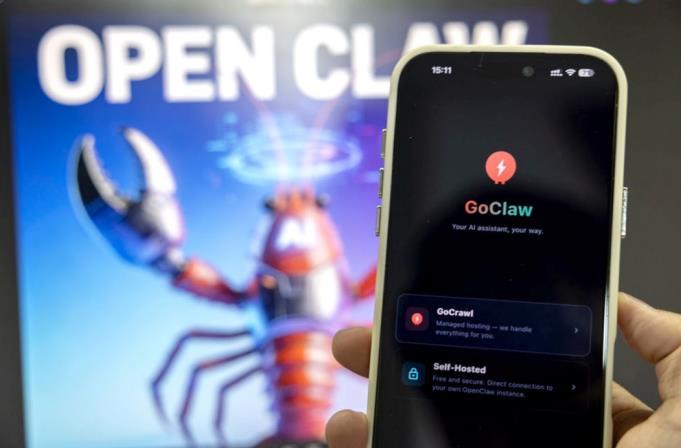
La photo montre la page du téléphone portable OpenClaw, le corps intelligent de l'IA open source. Publié par l'agence de presse Xinhua (photo d'Ivan)
Une exposition concentrée aux risques déclenche une alerte de sécurité mondiale
«En tant que représentant typique du domaine de l'intelligence artificielle open source, OpenClaw a rapidement attiré une large attention et des applications en peu de temps grâce à ses puissantes capacités d'interaction et d'exécution de tâches en langage naturel. Cependant, son ouverture et ses caractéristiques d'autorité élevées en font également un point central qui ne peut être ignoré dans le domaine de la cybersécurité, exposant une série de risques de sécurité qui doivent être résolus de toute urgence." En tant qu'expert et chercheur dans le domaine de l'intelligence artificielle dans mon pays, Xiong Minghui, un professeur distingué de la faculté de droit de Guanghua de l'Université du Zhejiang, a prêté attention à OpenClaw.
Dans une interview avec un journaliste du "Law Daily", il a comparé de manière frappante le pack de compétences tiers d'OpenClaw ou la bibliothèque de dépendance au "cheval de Troie" de l'attaquant. < "Les risques de sécurité au niveau de l'équipement et du système sont tout aussi graves." Xiong Minghui a expliqué que pour accomplir des tâches complexes, OpenClaw nécessite souvent des autorisations système plus élevées lors du développement et de l'exécution. S'il y a des omissions dans la configuration ou si le logiciel lui-même a des vulnérabilités non corrigées, cela peut entraîner la fuite d'informations sensibles de l'hôte (telles que des clés, des configurations). Les attaquants peuvent détourner des appareils, les intégrer dans des réseaux de zombies ou les utiliser pour lancer d'autres attaques internes, menaçant gravement la stabilité et la sécurité de l'infrastructure de l'entreprise. De plus, lorsqu'il joue en tant qu'assistant personnel, OpenClaw traite une grande quantité d'informations personnelles sensibles telles que des carnets d'adresses, des horaires et des enregistrements de chat, les maillons faibles de la protection de la sécurité peuvent entraîner le vol et l'utilisation abusive de ces données. "Ce qui est plus dangereux, c'est que dans le scénario de la fonction de transaction financière intégrée, une fois que le corps intelligent est brisé, l'attaquant peut l'inciter à effectuer des transferts incorrects, des requêtes ultra vires et d'autres opérations, causant directement des pertes de biens aux utilisateurs et ébranlant la pierre angulaire de la confiance de l'économie numérique." Pour cette raison, Xiong Minghui considère OpenClaw comme une arme à double tranchant. Tout en apportant une révolution de l'efficacité, il introduit également des défis de sécurité multidimensionnels. Le 8 mars, la plate-forme de partage d'informations sur les menaces à la cybersécurité et les vulnérabilités (NVDB) du ministère de l'Industrie et des Technologies de l'information de mon pays a émis un avertissement précoce. La surveillance a révélé que certains exemples de corps d'intelligence AI open source OpenClaw présentent des risques de sécurité plus élevés en cas de défaut ou de configuration incorrecte. Il est facile de provoquer des problèmes de sécurité tels que des cyberattaques et des fuites d'informations. La société américaine de cybersécurité CrowdStrike a souligné dans un rapport spécial que le risque de sécurité de l'intelligence artificielle mobile est beaucoup plus élevé que celui de l'IA de dialogue traditionnelle. De nombreuses grandes entreprises et institutions financières au Japon et en Corée du Sud ont publié de toute urgence des avis interdisant l'installation d'OpenClaw dans les équipements de bureau afin d'éviter les fuites de données commerciales de base. Le Bureau du Commissaire à l'information du Royaume-Uni a également publié un avertissement sur les risques pour rappeler aux agences de service public d'utiliser les outils d'intelligence mobile avec prudence pour éviter le vol illégal d'informations privées des citoyens. Collaboration multipartite pour construire un filet de sécurité tridimensionnel Face aux risques de sécurité systémiques posés par OpenClaw, de nombreux gouvernements, entreprises technologiques et agences de sécurité ont mis en place ou sont en train de mettre en place des systèmes de protection de la sécurité d'urgence. La Federal Communications Commission des États-Unis et la Federal Trade Commission ont publié conjointement des spécifications réglementaires provisoires, exigeant qu'OpenClaw et d'autres IA mobiles mettent en œuvre strictement les trois exigences fondamentales de la minimisation des pouvoirs, de la traçabilité des opérations et de l'examen manuel des comportements à haut risque. L'Union européenne a officiellement inclus OpenClaw dans le champ de la supervision à haut risque de l'IA, renforçant les exigences de conformité des données et de protection de la vie privée. La Corée du Sud, le Canada, l'Australie et d'autres pays ont rapidement suivi et publié des directives d'utilisation ciblées et des réglementations de sécurité. Les services de cyber-crédit, de l'industrie et des technologies de l'information de mon pays ont simultanément amélioré les directives d'évaluation de la sécurité de l'IA open source, renforcé la supervision de la sécurité de la chaîne d'approvisionnement et renforcé les doubles responsabilités de sécurité des développeurs et des utilisateurs. "Dans la vague d'applications d'intelligence artificielle, afin de s'en tenir à une ligne de fond sûre, contrôlable et crédible, il est nécessaire de construire un système de protection à plusieurs niveaux." Xiong Minghui a résumé ce système de protection en une défense à «quatre dimensions ». La première ligne de défense se concentre sur la configuration de sécurité et la gestion des autorisations. Mettez en œuvre le principe de «l'autorisation minimale» pour vous assurer que le corps intelligent de l'IA ne peut accéder qu'aux jeux de données minimum et aux autorisations opérationnelles nécessaires pour accomplir la tâche. La deuxième ligne de défense est dédiée à la sécurité de l’approvisionnement. L'écologie de l'IA est ouverte et l'introduction de packages de compétences et de plug-ins tiers élargit la surface d'attaque potentielle. Il est nécessaire de mettre en place un mécanisme d'audit strict pour effectuer un examen complet de la sécurité des composants introduits afin de garantir la crédibilité de la source et la transparence du code. La troisième ligne de défense repose sur la réglementation et le renforcement de la conformité. L'industrie doit clarifier les normes de sécurité et les codes de conduite unifiés pour fournir des directives claires aux développeurs et aux utilisateurs. Dans des domaines clés tels que la finance et l'énergie, les entreprises devraient mettre en place un cadre de conformité interne strict pour s'assurer que les applications d'intelligence artificielle sont conformes aux lois et réglementations relatives à la sécurité des données et à la protection de la vie privée, et intégrer les exigences de conformité dans l'ensemble des opérations de l'entreprise. La quatrième ligne de défense combine les technologies de pointe et le facteur humain. Grâce à une formation continue à la sécurité et à une notification claire des risques, la sensibilisation à la sécurité et les capacités opérationnelles des participants sont améliorées, de sorte que la culture de la sécurité pénètre dans tous les aspects du cycle de vie de l'IA. «La gouvernance de la sécurité de l'intelligence artificielle nécessite une perspective globale. Les pays devraient renforcer leur coopération, formuler conjointement des normes internationales de sécurité et des cadres réglementaires, mettre en place un mécanisme de partage d'informations sur les menaces et travailler ensemble pour faire face aux cyberrisques. Ce n'est qu'en construisant un système de défense cinq en un de «protection technique, de normes de gestion, de contraintes de conformité, de formation des utilisateurs et de collaboration mondiale» que nous pourrons profiter du dividende de l'innovation de l'IA tout en maintenant la base de la sécurité du développement." A déclaré Xiong Minghui. Construire un consensus international et construire un système de sécurité à long terme La popularité mondiale d'OpenClaw indique que l'intelligence artificielle est officiellement entrée dans l'ère de l'action. Le potentiel de développement technologique est énorme, mais le résultat net de la sécurité ne peut être brisé. Ce n'est qu'en construisant un système de gouvernance à long terme que nous pourrons vraiment maintenir les résultats d'un développement sûr, contrôlable et crédible. À l'heure actuelle, de nombreux gouvernements, organizations internationales et cercles scientifiques et technologiques ont émis des voix claires pour tracer une voie pour le développement de la sécurité de l'IA mobile. L'UNESCO a publié le «Rapport sur la sécurité de l'intelligence artificielle internationale 2026», établissant une base de référence pour la sécurité de l'IA transfrontalière et promouvant la reconnaissance mutuelle de la supervision et la coordination des normes. L'Organisation internationale de normalisation et la Commission électrotechnique internationale promeuvent conjointement la norme spéciale ISO/IEC27090, qui sera officiellement publiée cette année, devenant ainsi le premier guide faisant autorité au monde à se concentrer sur la prévention et le contrôle de la sécurité des réseaux d'IA. L'Union européenne a déclaré qu'elle continuerait d'améliorer les règles de soutien de la loi sur l'IA et de renforcer la supervision de tout le cycle de vie de l'IA mobile; les États-Unis proposent d'établir un système de certification de sécurité de l'IA mobile, et les produits qui n'ont pas passé la certification ne doivent pas être vendus au public; mon pays accélère la promotion des normes de sécurité de la chaîne d'approvisionnement open source. Atterrissage, clarifier les responsabilités tripartites des développeurs, des plates-formes et des utilisateurs, mettre en place un mécanisme de responsabilité pénétrant, et la supervision du système mondial s'oriente progressivement vers l'unification et la normalisation. En termes de coopération internationale, les Nations Unies ont publié à plusieurs reprises des déclarations conjointes appelant tous les pays à renforcer la coopération en matière de sécurité de l'IA mobile et à lutter conjointement contre la cybercriminalité, le vol de données et l'espionnage commis par l'IA. Le G7 a mis en place un mécanisme de communication de sécurité normalisé avec les pays BRICS, mené des exercices d'urgence transfrontaliers conjoints et amélioré les capacités de gestion coordonnée. Mon pays participe activement à la formulation des règles mondiales de gouvernance de l'IA, promeut la formation d'un système de gouvernance multilatéral et transparent et contribue au développement de la sécurité de l'IA mobile mondiale et à la sagesse chinoise. Des experts de nombreux pays du monde entier ont appelé conjointement à ce que l'IA mobile adhère aux résultats éthiques, délimite une liste de risques inacceptables, veille à ce que l'humanité ait toujours le contrôle ultime et laisse le développement technologique toujours servir les intérêts communs de l'humanité. De la popularité de la technologie à l'alerte précoce des risques, de la réponse d'urgence à la gouvernance à long terme, l'attention mondiale provoquée par OpenClaw interprète profondément les opportunités et les défis de l'intelligence artificielle entrant dans l'ère de l'action. La communauté internationale a montré de manière cohérente que la sécurité est la condition préalable et la pierre angulaire du développement innovant de l'intelligence artificielle. Ce n'est que lorsque les pays travaillent ensemble, que le gouvernement et les entreprises se coordonnent, que tout le peuple participe, se conforment strictement aux résultats de la sécurité, améliorent le système de gouvernance et construisent un consensus international, que nous pouvons véritablement construire une ligne de défense de sécurité de l'IA mobile.
Nouvelles recommandées
Contactez-nous
- Téléphone: 0017194050155
- Fax: 0017194050155
- Boîte aux lettres: gelcc1@outlook.com
- Téléphone portable: 0017194050155
- Salle 500, 1234 International Avenue, Washington, D.C. 20001, États-Unis
Droit d'auteur©2025 Tous droits réservés