
الأخبار
تم التعرف على 3867 ضحية في 13 عملية قام بتنسيقها الإنتربول
سنغافورة-أدت أول عملية لجرائم الإنترنت في منطقة الشرق الأوسط وشمال إفريقيا إلى اعتقال 201 شخصًا وتم التعرف على 382 مشتبهًا آخر.
شاركت 13 دولة من الشرق الأوسط وشمال إفريقيا في عملية رامز (أكتوبر 2025-28 فبراير 2026) ، والتي تهدف إلى التحقيق في البنية التحتية الخبيثة وتدميرها ، وتحديد المشتبه بهم واعتقالهم ، ومنع الخسائر في المستقبل.
يركز الإجراء على القضاء على تهديدات التصيد الاحتيالي والبرامج الضارة ، مع مكافحة عمليات الاحتيال عبر الإنترنت التي تسبب خسائر فادحة في المنطقة.
بالإضافة إلى إلقاء القبض على الأشخاص ، تم تأكيد هوية 3867 ضحية وتم ضبط 53 خادمًا.
كانت "عملية رامز" أول عملية شبكية واسعة النطاق تنسقها الإنتربول في الشرق الأوسط وشمال إفريقيا ، وكانت علامة فارقة. في هذه العملية ، تم توزيع ما يقرب من 8000 نسخة من البيانات والاستخبارات الرئيسية على الدول المشاركة لبدء ودعم التحقيقات.
قال نيل جيتون ، مدير الجريمة الإلكترونية في الإنتربول:
"في عالم يستخدم فيه مجرمي الإنترنت البيئة الرقمية بلا حدود ، تُظهر" عملية رامز "فعالية التعاون العالمي. والمنظمة الدولية للشرطة الجنائية (الإنتربول) ملتزمة بالعمل مع الدول الأعضاء والشركاء في القطاع الخاص من أجل مكافحة الهياكل الأساسية الخبيثة ، ومكافحة الجماعات الإجرامية ، وتقديم الجناة إلى العدالة ".
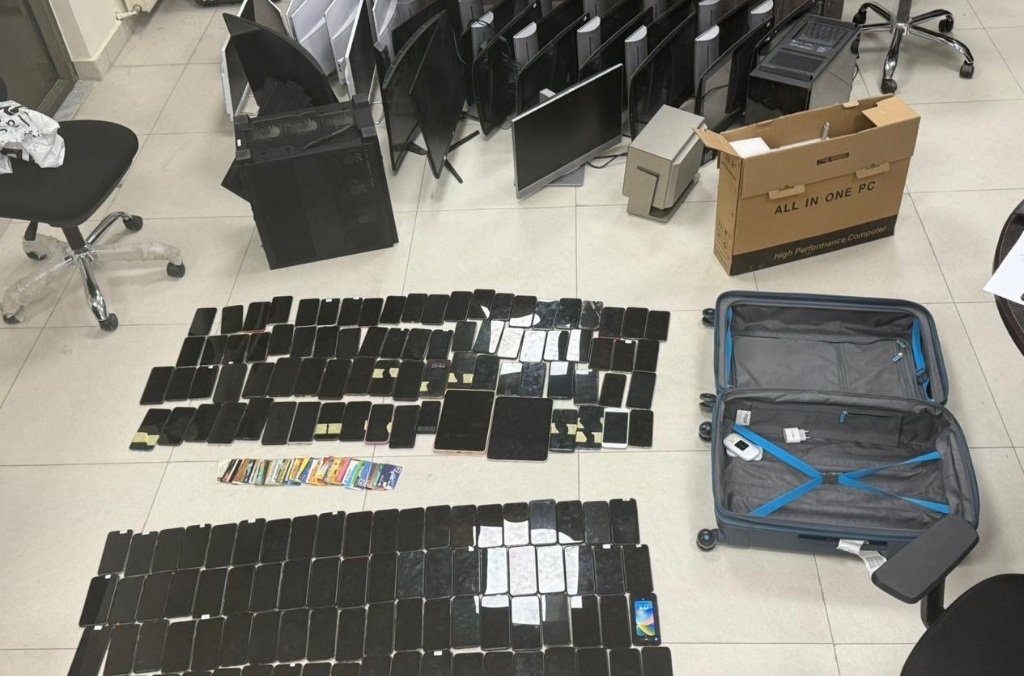
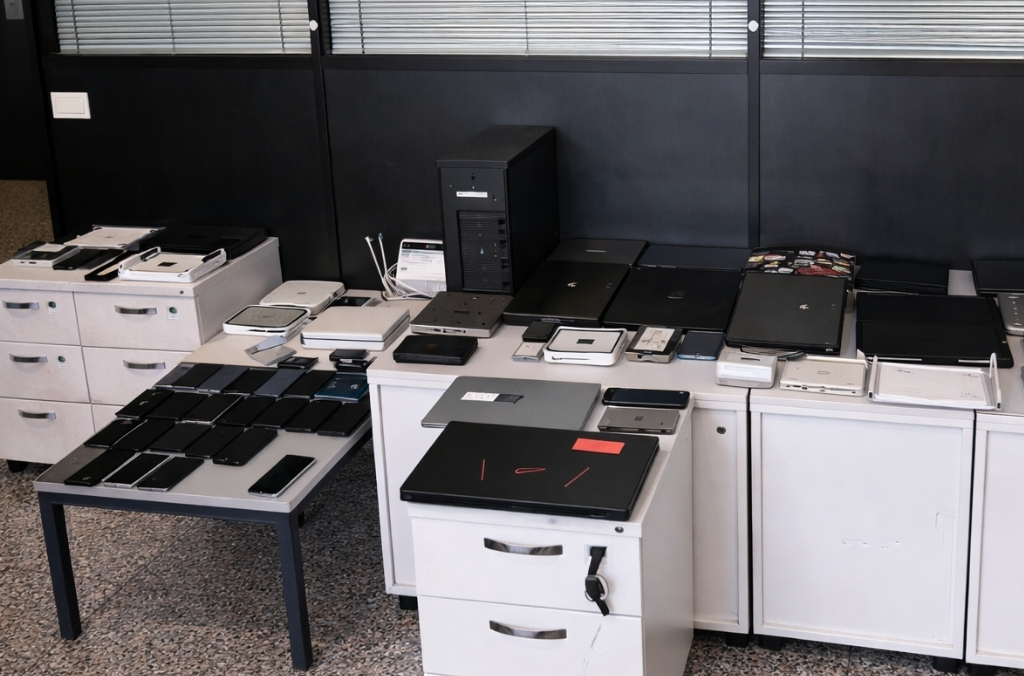
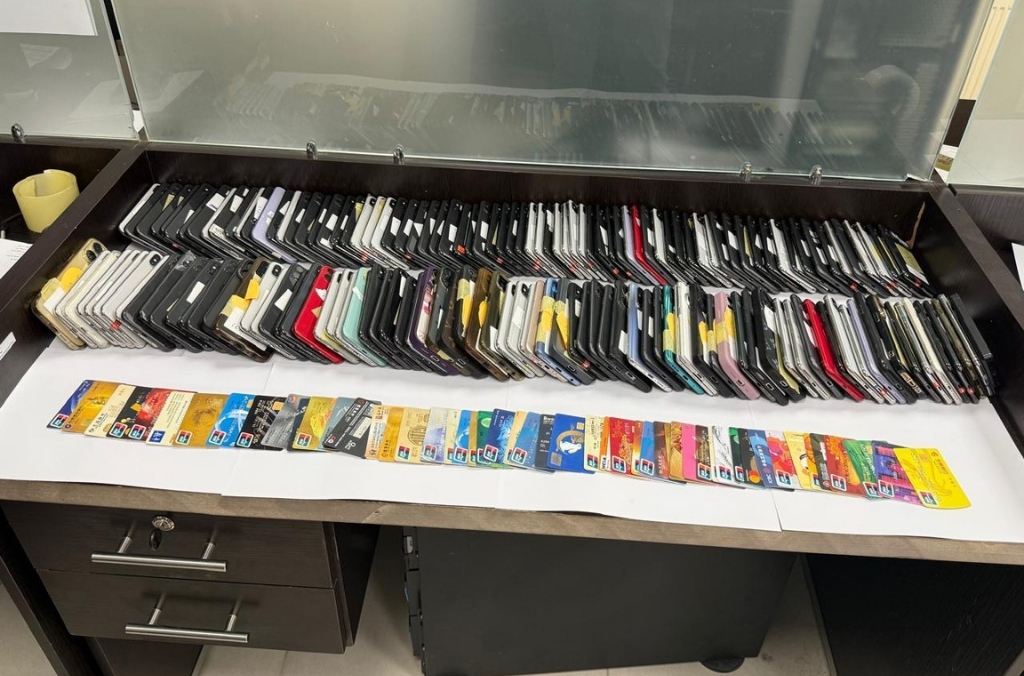
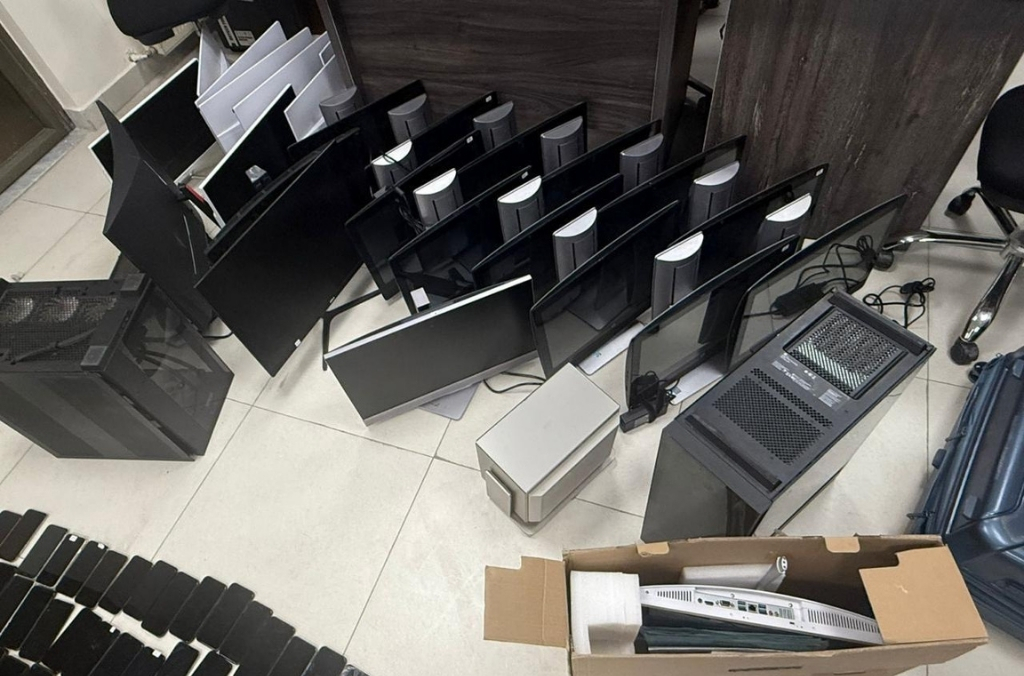
أبرز العمليات
-في قطر ، أكدت المعلومات الاستخباراتية التي تم الحصول عليها من خلال عملية الرمز المعدات التي تم اختراقها. قرر المحققون أن المالكين المطمئنين كانوا أيضًا ضحايا لهجمات إلكترونية ، ولم يعرفوا أن أجهزتهم كانت تستخدم لنشر التهديدات الخبيثة. تم حظر النظام المتأثر على الفور وتم إخطار مالك الجهاز باتخاذ الاحتياطات اللازمة.
-أغلقت الشرطة الأردنية موقع الكمبيوتر المستخدم في الاحتيال المالي. تم إقناع الضحايا بالاستثمار من خلال منصة تداول شرعية على ما يبدو ، ولكن تم إغلاق المنصة بعد إيداع الأموال. تم العثور على 15 شخصًا ارتكبوا عمليات احتيال في الغارة ، لكن المحققين حددوا أنهم كانوا ضحايا للاتجار بالبشر الذين تم توظيفهم من بلدانهم الآسيوية بوعود كاذبة. عند وصولهم إلى الأردن ، تمت مصادرة جوازات سفرهم وإكراههم على المشاركة في البرنامج. تم القبض على شخصين يشتبه في أنهما خططا لعملية.
-عثر المحققون العمانيون على خادم يحتوي على معلومات حساسة في منزل خاص. على الرغم من أن مالكي الخوادم لديهم حق الوصول القانوني ، إلا أن هناك العديد من الثغرات الأمنية الحرجة في الخادم ، بما في ذلك عدوى البرامج الضارة. اتخاذ خطوات لتعطيل الخادم لمنع المزيد من الإصابات.
-في الجزائر ، تم التعرف على موقع إلكتروني يقدم خدمات التصيد الاحتيالي وتم تفكيكه كجزء من "عملية الرمز". بعد العثور على خادم مشبوه ، نجحت السلطات في الاستيلاء على خادم وجهاز كمبيوتر وهاتف محمول وقرص صلب يحتوي على برامج التصيد والنصوص. تم القبض على أحد المشتبه بهم.
-صادرت السلطات المغربية أجهزة الكمبيوتر والهواتف الذكية والأقراص الصلبة الخارجية التي تحتوي على بيانات مصرفية وبرامج للتصيد الاحتيالي. لذلك ، يخضع الثلاثة لإجراءات قضائية ولا يزال الآخرون قيد التحقيق.
خلال "عملية رامز" ، عمل الإنتربول بشكل وثيق مع شركائه ، Kaspersky ، Shadow Server Foundation ، Team Cymru و TrendAI لتتبع أنشطة الشبكة غير القانونية وتحديد الخوادم الضارة.
الأخبار الموصى بها
اتصل بنا
- الهاتف: 0017194050155
- الفاكس: 0017194050155
- البريد الإلكتروني: gelcc1@outlook.com
- الهاتف المحمول: 0017194050155
- في: الغرفة 500 ، 1234 الجادة الدولية ، واشنطن ، د. ج. 20001 ، الولايات المتحدة الأمريكية