في الآونة الأخيرة ، سرعان ما أصبح نوع من الذكاء الاصطناعي مفتوح المصدر يسمى OpenClaw شائعًا في دائرة التكنولوجيا العالمية. يمكن لهذا الجسم الذكي الاصطناعي أداء المهام بشكل مستقل في سيناريوهات واقعية واتخاذ الإجراءات نيابة عن المستخدمين ، مما يشير إلى تسارع الذكاء الاصطناعي من "مساعد الحوار" إلى "مساعد العمل". ومع ذلك ، مع التعميم السريع للتكنولوجيا ، ظهرت أيضًا مخاطر أمنية متعددة بشكل مكثف. بما في ذلك الصين والولايات المتحدة والاتحاد الأوروبي والمملكة المتحدة واليابان وكوريا الجنوبية وغيرها من الوكالات التنظيمية وخبراء الأمن السيبراني والمنظمات الدولية أصدرت على التوالي تحذيرات لبدء حوكمة أمن الذكاء الاصطناعي وإجراءات الوقاية والسيطرة على المخاطر.
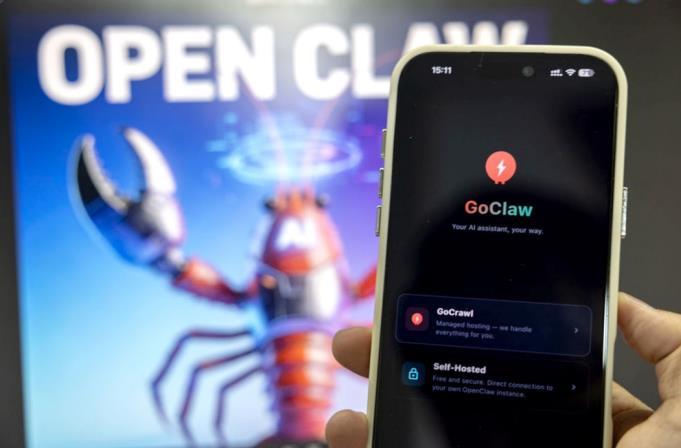
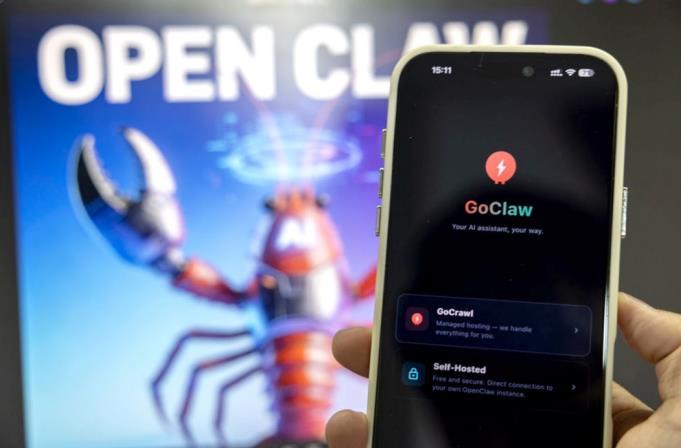
تُظهر الصورة صفحة الهاتف المحمول OpenClaw ، وهي ذكية مفتوحة المصدر AI. وكالة أنباء شينخوا (تصوير إيفان)
يؤدي التعرض المركز للمخاطر إلى تنبيه أمني عالمي
"كممثل نموذجي لمجال الذكاء الاصطناعي مفتوح المصدر ، اجتذب OpenClaw بسرعة اهتمامًا وتطبيقات واسعة النطاق في فترة زمنية قصيرة من خلال تفاعل اللغة الطبيعية القوي وقدرات تنفيذ المهام. ومع ذلك ، فإن انفتاحها وخصائصها عالية السلطة تجعله أيضًا محورًا لا يمكن تجاهله في مجال أمن الشبكة ، مما يكشف عن سلسلة من المخاطر الأمنية التي تحتاج إلى حل عاجل." بصفته خبيرًا وباحثًا في مجال الذكاء الاصطناعي في بلدي ، كان Xiong Minghui ، الأستاذ المعين خصيصًا في كلية Guanghua للقانون بجامعة Zhejiang ، يتابع OpenClaw.
في مقابلة مع مراسل من "سيادة القانون اليومية" ، قارن بوضوح حزمة مهارات أو مكتبة الاعتماد التابعة لطرف ثالث من OpenClaw بـ "حصان طروادة" للمهاجم. "يمكن للجهات الفاعلة الخبيثة التسلل من خلال العبث ببرامج البرامج ، أو زرع الأبواب الخلفية ، أو استخدام نقاط الضعف المعروفة. بمجرد التسلل بنجاح إلى الشبكة الداخلية للشركة ، يمكنهم سرقة بيانات الأعمال الأساسية وحقوق الملكية الفكرية وحتى الحصول على التحكم في النظام الداخلي ، مما يشكل تهديدًا منهجيًا لأمن بيانات المؤسسة."
"الثغرات الأمنية على مستوى الأجهزة والأنظمة خطيرة أيضاً." أوضح Xiong Minghui أنه من أجل إكمال المهام المعقدة ، غالبًا ما يحتاج OpenClaw إلى أذونات نظام أعلى أثناء التطوير والتشغيل. إذا كان هناك إغفال في التكوين ، أو إذا كان البرنامج نفسه به ثغرات غير مثبت ، فقد يتسبب ذلك في تسرب معلومات المضيف الحساسة (مثل المفاتيح والتكوين). يمكن للمهاجمين استخدام هذا لاختطاف المعدات أو دمجها في شبكات الروبوت أو استخدامها لشن المزيد من الهجمات الداخلية ، مما يهدد بشكل خطير استقرار وأمن البنية التحتية للشركات. بالإضافة إلى ذلك ، عند العمل كمساعد شخصي ، عندما يتعامل OpenClaw مع كمية كبيرة من المعلومات الشخصية الحساسة مثل دفاتر العناوين والجداول الزمنية وسجلات الدردشة ، قد تؤدي الروابط الضعيفة في الحماية الأمنية إلى سرقة هذه البيانات وإساءة استخدامها. "الأمر الأكثر خطورة هو أنه في ظل سيناريو تكامل وظائف المعاملات المالية ، بمجرد اختراق الجسم الذكي ، قد يحثها المهاجم على إجراء عمليات مثل التحويلات الخاطئة والاستفسارات غير الصحيحة ، مما يتسبب بشكل مباشر في خسائر في ممتلكات المستخدم ويهز حجر الزاوية للثقة في الاقتصاد الرقمي."
لهذا السبب ، يعتبر Xiong Minghui OpenClaw سيفًا ذا حدين ، بينما يجلب ثورة في الكفاءة ، فإنه يقدم أيضًا تحديات أمنية متعددة الأبعاد.
في 8 مارس ، أصدرت منصة تبادل معلومات التهديدات والثغرات الأمنية السيبرانية (NVDB) التابعة لوزارة الصناعة وتكنولوجيا المعلومات في بلدي تذكيرًا بالإنذار المبكر ، ووجدت المراقبة أن بعض مثيلات OpenClaw Open AI لديها مخاطر أمنية عالية في ظل التكوين الافتراضي أو غير السليم ، ومن السهل جدًا التسبب في مشاكل أمنية مثل هجمات الشبكة وتسرب المعلومات.
أشارت شركة الأمن السيبراني الأمريكية CrowdStrike في تقرير خاص إلى أن المخاطر الأمنية لذكاء الذكاء الاصطناعي المحمول أعلى بكثير من تلك الخاصة بالحوار التقليدي. وبمجرد اختطافه ، يمكنه إكمال عمليات مثل الاستيلاء على معدات المستخدم وسرقة المعلومات الحساسة والتلاعب بالبيانات الأساسية ، مما يعرض للخطر تغطية الخصوصية الشخصية والأسرار التجارية للشركات ومعلومات المؤسسات العامة. أصدرت العديد من الشركات والمؤسسات المالية الكبيرة في اليابان وكوريا الجنوبية إخطارات عاجلة لحظر تركيب OpenClaw على المعدات المكتبية تمامًا لمنع تسرب بيانات الأعمال الأساسية. كما أصدر مكتب مفوض المعلومات في المملكة المتحدة تنبيهًا بالمخاطر لتذكير وكالات الخدمة العامة باستخدام أدوات AI المحمولة بحذر لتجنب السرقة غير القانونية لمعلومات خصوصية المواطنين.
تعاون متعدد الأطراف لبناء شبكة حماية أمان ثلاثية الأبعاد
في مواجهة المخاطر الأمنية النظامية التي يجلبها OpenClaw ، قامت الحكومات وشركات التكنولوجيا ووكالات الأمن في العديد من البلدان أو تقوم ببناء أنظمة حماية السلامة في حالات الطوارئ.
أصدرت لجنة الاتصالات الفيدرالية الأمريكية ولجنة التجارة الفيدرالية بشكل مشترك المواصفات التنظيمية المؤقتة ، والتي تتطلب من OpenClaw وغيرها من الذكاء الاصطناعي للعمل أن تنفذ بصرامة المتطلبات الأساسية الثلاثة لتقليل الأذونات ، والتتبع التشغيلي ، والمراجعة اليدوية للسلوكيات عالية الخطورة. أدرج الاتحاد الأوروبي رسميًا OpenClaw في نطاق تنظيم الذكاء الاصطناعي عالي المخاطر ، وعزز الامتثال للبيانات ومتطلبات حماية الخصوصية. تابعت كوريا الجنوبية وكندا وأستراليا ودول أخرى بسرعة وأصدرت إرشادات الاستخدام المستهدف ومواصفات السلامة. في الوقت نفسه ، قام كل من الائتمان عبر الإنترنت والصناعة وتكنولوجيا المعلومات والإدارات الأخرى في بلدي بتحسين إرشادات تقييم أمان الذكاء الاصطناعي مفتوحة المصدر ، وتعزيز الإشراف على سلامة سلسلة التوريد ، وتثقل مسؤوليات الأمان المزدوجة للمطورين والمستخدمين.
"في موجة تطبيقات الذكاء الاصطناعي ، من أجل الالتزام بالنتيجة النهائية الآمنة والقابلة للتحكم والمصداقية ، من الضروري بناء نظام حماية متعدد المستويات." لخص Xiong Minghui نظام الحماية هذا كخط دفاع "رباعي الأبعاد". يركز خط الدفاع الأول على تكوين الأمان وإدارة الحقوق. تطبيق مبدأ "الحد الأدنى من الأذونات" لضمان أن ذكاء الذكاء الاصطناعي لا يمكنه الوصول إلا إلى الحد الأدنى من مجموعات البيانات وأذونات التشغيل اللازمة لإكمال المهمة. خط الدفاع الثاني مخصص لأمن سلسلة التوريد. بيئة الذكاء الاصطناعي مفتوحة ، وإدخال حزم مهارات الطرف الثالث والمكونات الإضافية يوسع سطح الهجوم المحتمل. من الضروري إنشاء آلية تدقيق صارمة لإجراء مراجعة أمنية شاملة للمكونات المقدمة لضمان المصدر الموثوق به والرمز الشفاف. يعتمد خط الدفاع الثالث على الإشراف وبناء الامتثال. تحتاج الصناعة إلى معايير أمان واضحة وموحدة وقواعد سلوك لتوفير إرشادات واضحة للمطورين والمستخدمين. في المجالات الرئيسية مثل التمويل والطاقة ، يجب على الشركات إنشاء إطار امتثال داخلي صارم لضمان أن تطبيقات الذكاء الاصطناعي تتوافق مع القوانين واللوائح المتعلقة بأمن البيانات وحماية الخصوصية ، ودمج متطلبات الامتثال في العمليات التجارية بأكملها. يجمع خط الدفاع الرابع بين التكنولوجيا المتطورة والعوامل البشرية. من خلال التدريب المستمر على السلامة والإخطار الواضح بالمخاطر ، يتم تحسين الوعي بالسلامة والقدرة التشغيلية للمشاركين ، بحيث تتغلغل ثقافة السلامة في جميع جوانب دورة حياة الذكاء الاصطناعي.
"تتطلب حوكمة أمن الذكاء الاصطناعي رؤية عالمية. يجب على الدول تعزيز التعاون ، وصياغة معايير أمنية دولية وأطر تنظيمية بشكل مشترك ، وإنشاء آلية لتبادل معلومات التهديد ، والعمل معًا للتعامل مع مخاطر الشبكة. فقط من خلال بناء نظام دفاع عميق من خمسة في واحد من "الحماية التقنية ، ومواصفات الإدارة ، وقيود الامتثال ، وتعليم المستخدم ، والتعاون العالمي" يمكننا الحفاظ على الحد الأدنى الآمن للتنمية مع الاستمتاع بأرباح ابتكار الذكاء الاصطناعي." قال شيونغ مينغهوي.
جمع الإجماع الدولي لبناء نظام أمان طويل الأجل
تمثل الشعبية العالمية لـ OpenClaw الدخول الرسمي للذكاء الاصطناعي في عصر العمل ، وإمكانات التطوير التكنولوجي هائلة ، ولكن لا يمكن اختراق الحد الأدنى من الأمان. فقط من خلال بناء نظام حوكمة طويل الأجل يمكننا حقًا الحفاظ على الحد الأدنى للتنمية الآمنة والقابلة للتحكم والمصداقية. في الوقت الحاضر ، أصدرت العديد من الحكومات والمنظمات الدولية والدوائر العلمية والتكنولوجية أصواتًا واضحة لتحديد مسار تطوير أمن الذكاء الاصطناعي المحمول.
أصدرت اليونسكو "تقرير أمن الذكاء الاصطناعي الدولي 2026" ، الذي يحدد خط الأساس لأمن الذكاء الاصطناعي عبر الحدود ، ويعزز الاعتراف التنظيمي المتبادل وتنسيق المعايير. عززت المنظمة الدولية للتوحيد القياسي واللجنة الكهروتقنية الدولية بشكل مشترك المعيار الخاص ISO/IEC27090 ، والذي سيتم إصداره رسميًا خلال هذا العام ، ليصبح أول دليل موثوق في العالم يركز على الوقاية والسيطرة على أمن شبكة نظام الذكاء الاصطناعي. صرح الاتحاد الأوروبي أنه سيواصل تحسين القواعد الداعمة لـ "قانون الذكاء الاصطناعي" وتعزيز الإشراف على دورة الحياة الكاملة لمنظمة العفو الدولية المتنقلة ؛ اقترحت الولايات المتحدة إنشاء نظام شهادة أمان AI متنقل ، ويجب عدم بيع المنتجات التي لم تجتاز الشهادة للجمهور ؛ بلدي يسرع الترويج لمعايير أمان سلسلة التوريد مفتوحة المصدر ، وتوضيح المسؤوليات الثلاثية للمطورين والمنصات والمستخدمين ، إنشاء آلية مساءلة مخترقة ، ويتحرك الإشراف المؤسسي العالمي تدريجياً نحو التوحيد والتوحيد.
فيما يتعلق بالتعاون الدولي ، أصدرت الأمم المتحدة مرارًا بيانات مشتركة تدعو جميع البلدان إلى تعزيز التعاون الأمني في مجال الذكاء الاصطناعي لمكافحة الجرائم الإلكترونية وسرقة البيانات والتجسس التي تستخدم الذكاء الاصطناعي بشكل مشترك. أنشأت مجموعة السبع ودول بريكس آلية اتصال أمان طبيعية ، وأجرت تدريبات طوارئ مشتركة عبر الحدود ، وحسنت قدرات المعالجة المنسقة. يشارك بلدي بنشاط في صياغة قواعد حوكمة الذكاء الاصطناعي العالمية ، ويعزز تشكيل نظام حوكمة متعدد الأطراف وشفاف ، ويساهم في البرنامج الصيني والحكمة الصينية في تطوير أمن الذكاء الاصطناعي العالمي. دعا خبراء من العديد من البلدان في جميع أنحاء العالم منظمة العفو الدولية للعمل إلى الالتزام بالنتيجة الأخلاقية النهائية ، وتحديد قائمة المخاطر غير المقبولة ، والتأكد من أن البشر لديهم دائمًا السيطرة النهائية ، وأن التطوير التكنولوجي يخدم دائمًا المصالح المشتركة للبشرية.
من الشعبية التكنولوجية إلى الإنذار المبكر بالمخاطر ، ومن الاستجابة للطوارئ إلى الحوكمة طويلة الأجل ، فإن الاهتمام العالمي الناجم عن OpenClaw يفسر بعمق الفرص والتحديات التي تواجه الذكاء الاصطناعي في عصر العمل. لقد أظهر المجتمع الدولي بالإجماع أن الأمن هو الشرط الأساسي وحجر الزاوية للابتكار والتطوير في مجال الذكاء الاصطناعي. فقط عندما تعمل البلدان معًا ، وتتعاون الحكومة والشركات ، وتشارك جميع الناس ، وتلتزم بصرامة بالنتيجة النهائية للسلامة ، وتحسن نظام الحوكمة ، وتجمع الإجماع الدولي ، يمكننا حقًا بناء خط دفاع أمني فعال لمنظمة العفو الدولية.
