
뉴스
인터폴이 조정한 13개국 합동 작전에서 3,867명의 피해자가 확인됨
싱가포르-중동과 북아프리카에서 최초의 사이버 범죄 작전으로 201 명이 체포되고 382 명의 용의자가 추가로 확인되었습니다.
중동과 북아프리카 13 개국이 악성인프라 조사 · 방해, 용의자 확인 · 체포, 향후 피해 예방을 위해 고안된 '람즈 작전' (2025 년 10 월 ~ 2026 년 2 월 28 일) 에 참여했다.
이 작전은 피싱 및 악성 코드 위협을 제거하는 동시에 지역에 큰 피해를 입힌 온라인 사기를 단속하는 데 중점을 둡니다.
체포 외에도 3867 명의 피해자가 확인되었고 53 명의 서버가 압수되었습니다.
Ramz 작전은 중동 및 북아프리카 지역에서 Interpol이 조정 한 최초의 대규모 사이버 운영의 이정표입니다. 이 과정에서 거의 8000 부의 중요한 데이터와 정보가 참여국에 배포되어 조사를 시작하고 지원했습니다.
인터폴의 사이버 범죄 담당 이사 인 Neil Jayton은 다음과 같이 말했습니다.
"Ramz 작전은 사이버 범죄자들이 디지털 환경을 이용하는 국경없는 세계에서 글로벌 협력의 효과를 보여줍니다. Interpol은 악성 인프라와 싸우고 범죄 조직과 싸우며 가해자를 정의하기 위해 회원국 및 민간 부문 파트너와 협력하기 위해 최선을 다하고 있습니다."
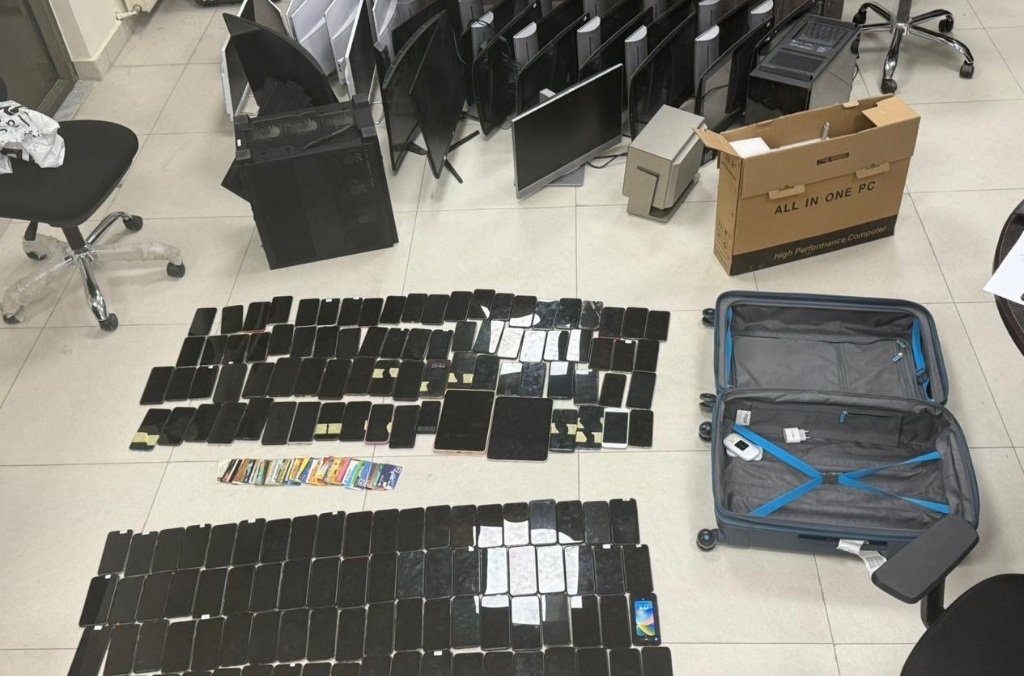
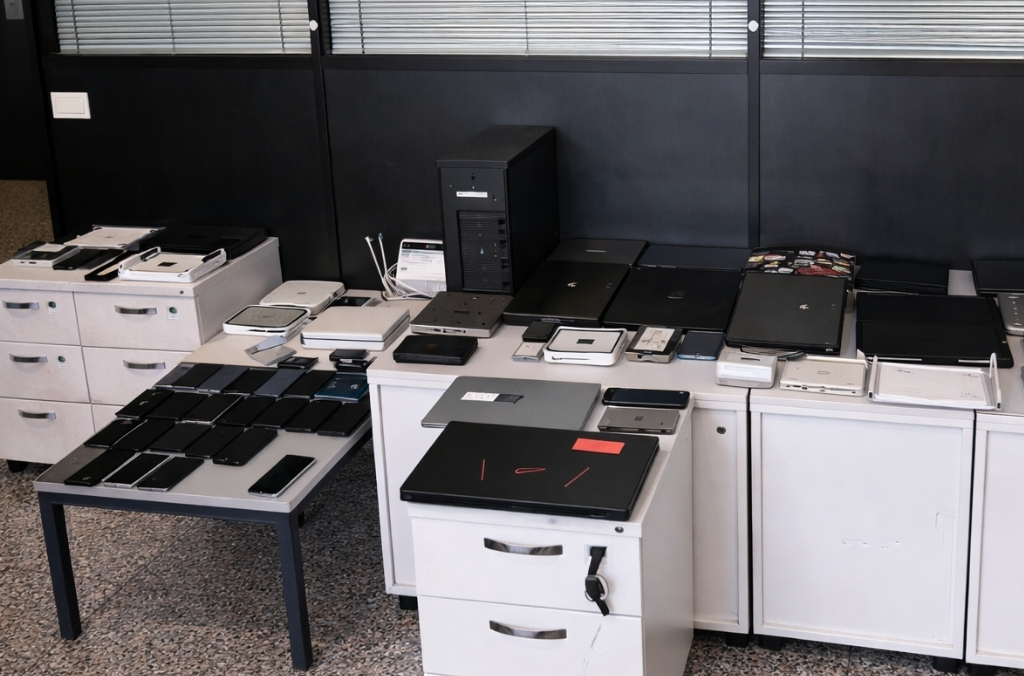
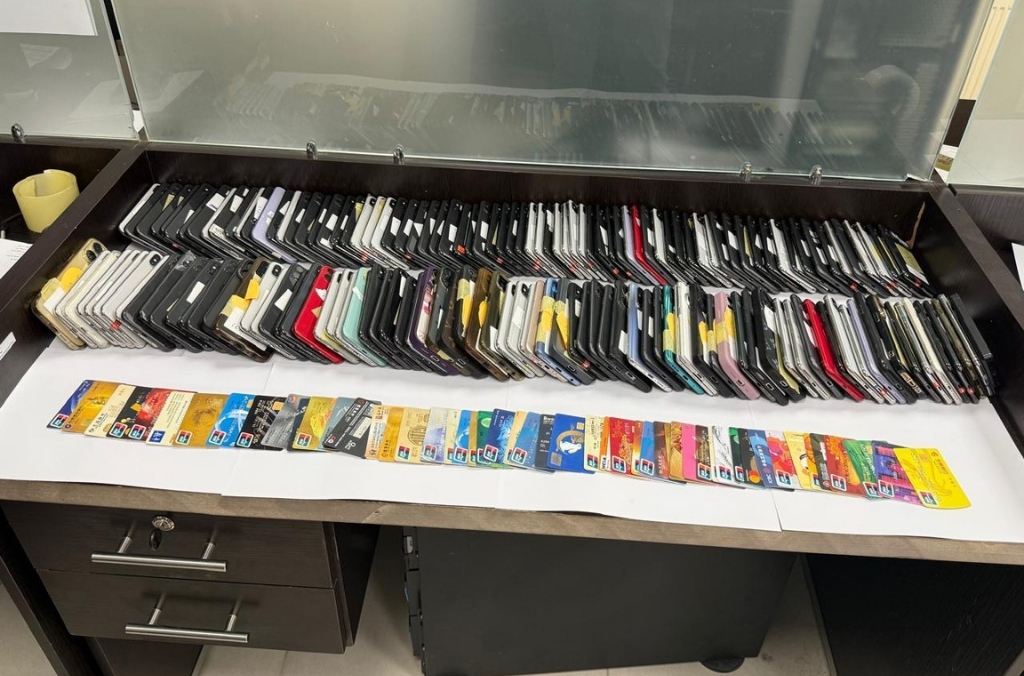
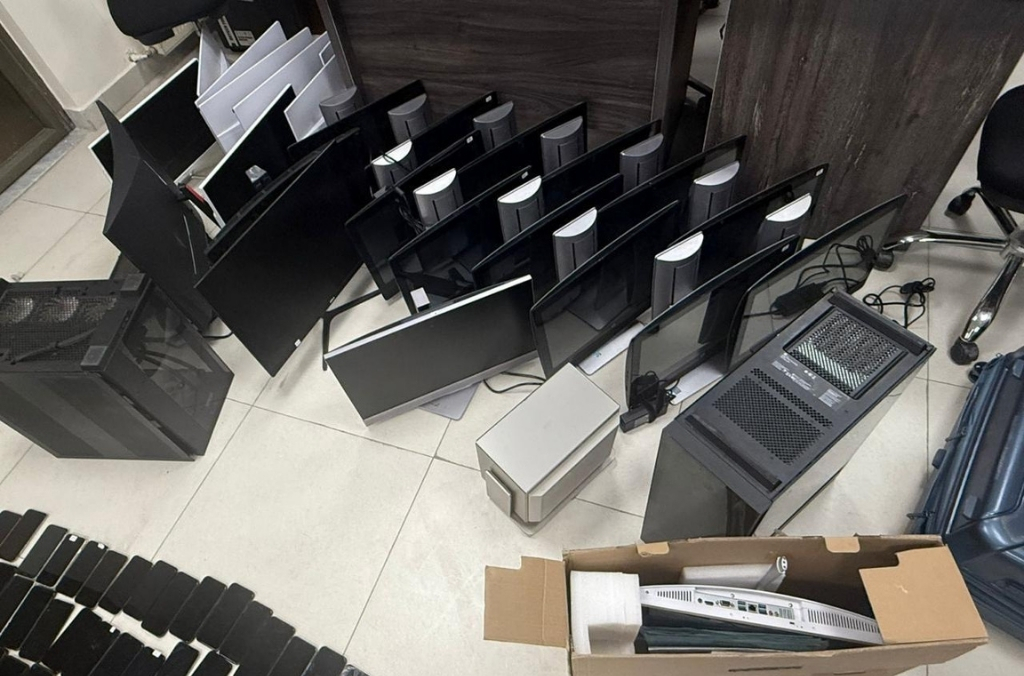
운영 하이라이트
-카타르에서 해킹 된 장비는 Ramz 작전을 통해 얻은 정보에 의해 확인되었습니다. 수사관들은 의심하지 않는 소유자가 사이버 공격의 피해자라고 판단했으며 자신의 장치가 악의적 인 위협을 전파하는 데 사용되고 있다는 사실을 알지 못했습니다. 영향을받는 시스템은 즉시 차단되었고 장치 소유자는 필요한 예방 조치를 취하라는 통보를 받았습니다.
-요르단 경찰은 금융 사기에 사용되는 컴퓨터를 찾았습니다. 피해자들은 합법적 인 거래 플랫폼으로 보이는 것을 통해 투자하도록 설득되었지만 자금이 예치 된 후 플랫폼이 종료되었습니다. 이 습격은 사기를 저지른 15 명을 발견했지만 수사관들은 그들을 아시아 고국에서 고용하겠다고 허위로 약속 한 인신 매매 피해자로 확인했습니다. 요르단에 도착하자마자 여권이 압수되었고 강제로 계획에 참여하도록 강요당했습니다. 작전을 계획 한 것으로 의심되는 두 사람이 체포되었습니다.
-오만의 수사관들은 개인 가정에서 민감한 정보가 포함 된 서버를 발견했습니다. 서버 소유자는 합법적 인 액세스 권한이 있지만 서버에는 맬웨어 감염을 포함하여 몇 가지 중요한 보안 취약점이 있습니다. 추가 피해를 방지하기 위해 서버를 비활성화하는 조치를 취하십시오.
-알제리에서는 피싱 서비스를 제공하는 웹 사이트가 Ramz 작전의 일부로 확인 및 해체되었습니다. 의심스러운 서버를 찾은 후 당국은 서버, 컴퓨터, 휴대 전화 및 피싱 소프트웨어 및 스크립트를 저장하는 하드 드라이브를 성공적으로 압수했습니다. 한 용의자가 체포되었습니다.
-모로코 당국은 피싱에 사용되는 은행 데이터 및 소프트웨어가 포함 된 컴퓨터, 스마트 폰 및 외장 하드 드라이브를 압수했습니다. 이에 따라 3 명이 사법절차를 밟고 있고 나머지 3 명은 아직 수사 중이다.
Ramz 작전 동안 Interpol은 파트너 그룹 인 Kaspersky, Shadow Server Foundation, Team Cymru 및 TrendAI와 긴밀히 협력하여 불법 사이버 활동을 추적하고 악성 서버를 식별했습니다.
추천 뉴스
문의하기
- 전화: 0017194050155
- 팩스: 0017194050155
- 이메일: gelcc1@outlook.com
- 휴대 전화: 0017194050155
- 지구: Room 500, 1234 International Avenue, Washington, D.C. 20001, 미국